

 El Nazareno del Amor lleva a Cádiz a la calle para celebrar 75 años de historia
 Los gitanos documentan en la Bienal que lograron ‘naquerar’ hace medio siglo
 Un local municipal de Divina Pastora abre una nueva etapa para la Hermandad de la Defensión
 Quién es Enrique Barrero Rodríguez, elegido pregonero de la Semana Santa de Sevilla 2027
 Jesús Tocino, venenciador 'multipremiado' de Chiclana: "He servido delante de Julio Iglesias, Rocío Jurado o George W. Bush"

Renfe ha sufrido un incidente de ciberseguridad cuyo origen estaría relacionado con los servidores de Adif, el gestor de la infraestructura ferroviaria, que habían sido atacados previamente. Los piratas informáticos pudieron acceder a información "limitada" de usuarios, principalmente nombres y direcciones de correo electrónico, aunque el incidente no ha afectado a la prestación del servicio ferroviario.
Como consecuencia del ataque, la página web de Adif permanece fuera de servicio, mientras que la de Renfe continúa operativa. La investigación abierta hasta el momento no ha encontrado evidencias concluyentes de que la información obtenida haya sido difundida públicamente, aunque las pesquisas continúan para determinar el alcance exacto del incidente.
No hay evidencias de acceso a datos bancarios
La información comprometida estaría limitada principalmente a nombres y direcciones de correo electrónico. Renfe señala que, con los datos disponibles hasta ahora, no existen evidencias de acceso a información bancaria o financiera, medios de pago, documentos nacionales de identidad u otros datos considerados especialmente sensibles.
Los indicios técnicos apuntan a que los sistemas de Renfe que mantenían una interconexión con los de Adif también fueron objeto del ataque. La compañía asegura que su reacción fue "inmediata" y que activó los protocolos de respuesta, aisló los entornos afectados y puso en marcha medidas extraordinarias de protección con el respaldo de especialistas independientes en ciberseguridad.
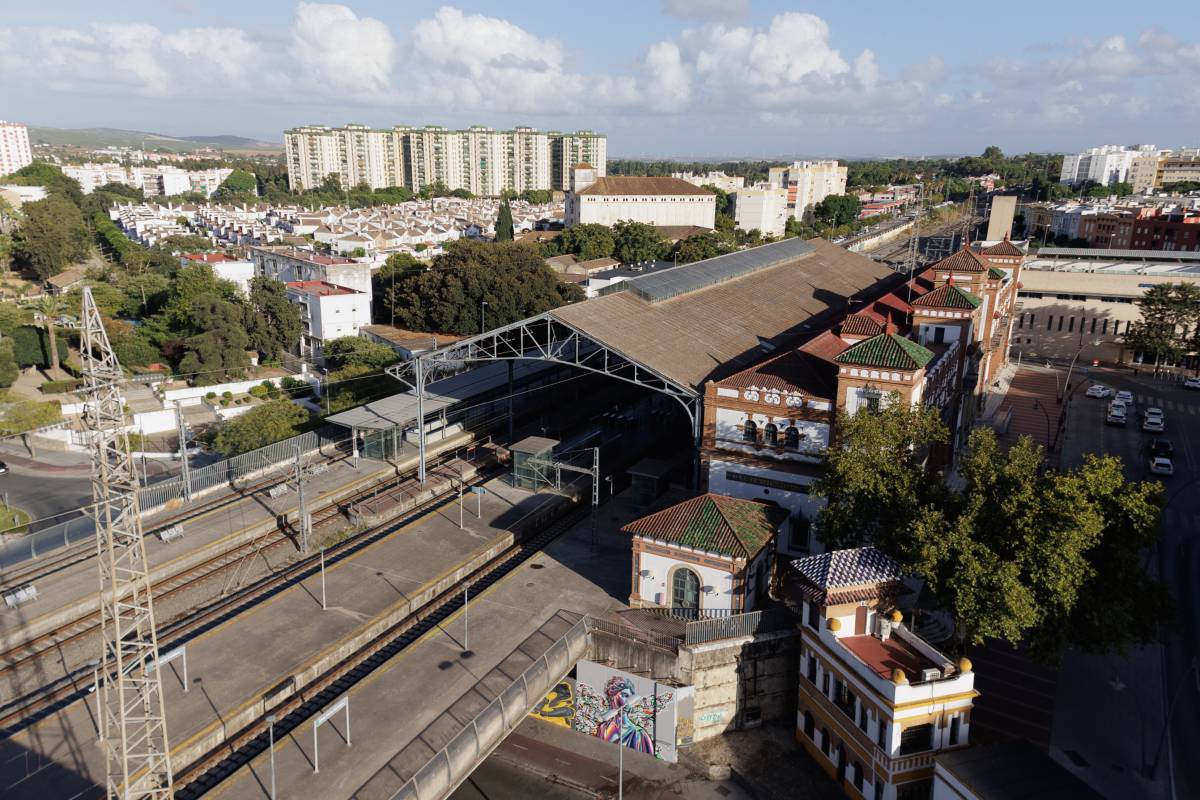
El incidente se produce después de varias semanas de intentos de ataque contra los sistemas de Renfe, que, según la información facilitada, habían sido detectados y bloqueados con éxito mediante los mecanismos de protección de la compañía. Adif también detectó durante la tarde anterior una actividad inusual en sus sistemas y sus herramientas de seguridad trabajaron para contenerla y limitar sus posibles consecuencias.
La circulación ferroviaria continúa con normalidad
Pese al incidente de ciberseguridad, ninguna aplicación ni sistema relacionado con la explotación ferroviaria se ha visto afectado. Las fuentes de Adif aseguran que la circulación de trenes está garantizada y que el servicio se desarrolla con normalidad, por lo que el ataque no ha provocado alteraciones en el funcionamiento de la red ferroviaria.
Adif ha presentado una denuncia con la información recopilada y ha puesto los datos a disposición del Centro Criptológico Nacional (CCN). La compañía también ha trasladado la información a las empresas y proveedores que podrían haberse visto afectados y mantiene el trabajo con sus proveedores tecnológicos para analizar el incidente y reforzar las medidas de protección.
Renfe ha sufrido un incidente de ciberseguridad cuyo origen estaría relacionado con los servidores de Adif, el gestor de la infraestructura ferroviaria, que habían sido atacados previamente. Los piratas informáticos pudieron acceder a información "limitada" de usuarios, principalmente nombres y direcciones de correo electrónico, aunque el incidente no ha afectado a la prestación del servicio ferroviario.
Como consecuencia del ataque, la página web de Adif permanece fuera de servicio, mientras que la de Renfe continúa operativa. La investigación abierta hasta el momento no ha encontrado evidencias concluyentes de que la información obtenida haya sido difundida públicamente, aunque las pesquisas continúan para determinar el alcance exacto del incidente.
No hay evidencias de acceso a datos bancarios
La información comprometida estaría limitada principalmente a nombres y direcciones de correo electrónico. Renfe señala que, con los datos disponibles hasta ahora, no existen evidencias de acceso a información bancaria o financiera, medios de pago, documentos nacionales de identidad u otros datos considerados especialmente sensibles.
Los indicios técnicos apuntan a que los sistemas de Renfe que mantenían una interconexión con los de Adif también fueron objeto del ataque. La compañía asegura que su reacción fue "inmediata" y que activó los protocolos de respuesta, aisló los entornos afectados y puso en marcha medidas extraordinarias de protección con el respaldo de especialistas independientes en ciberseguridad.
El incidente se produce después de varias semanas de intentos de ataque contra los sistemas de Renfe, que, según la información facilitada, habían sido detectados y bloqueados con éxito mediante los mecanismos de protección de la compañía. Adif también detectó durante la tarde anterior una actividad inusual en sus sistemas y sus herramientas de seguridad trabajaron para contenerla y limitar sus posibles consecuencias.
La circulación ferroviaria continúa con normalidad
Pese al incidente de ciberseguridad, ninguna aplicación ni sistema relacionado con la explotación ferroviaria se ha visto afectado. Las fuentes de Adif aseguran que la circulación de trenes está garantizada y que el servicio se desarrolla con normalidad, por lo que el ataque no ha provocado alteraciones en el funcionamiento de la red ferroviaria.
Adif ha presentado una denuncia con la información recopilada y ha puesto los datos a disposición del Centro Criptológico Nacional (CCN). La compañía también ha trasladado la información a las empresas y proveedores que podrían haberse visto afectados y mantiene el trabajo con sus proveedores tecnológicos para analizar el incidente y reforzar las medidas de protección.
COMENTARIOS