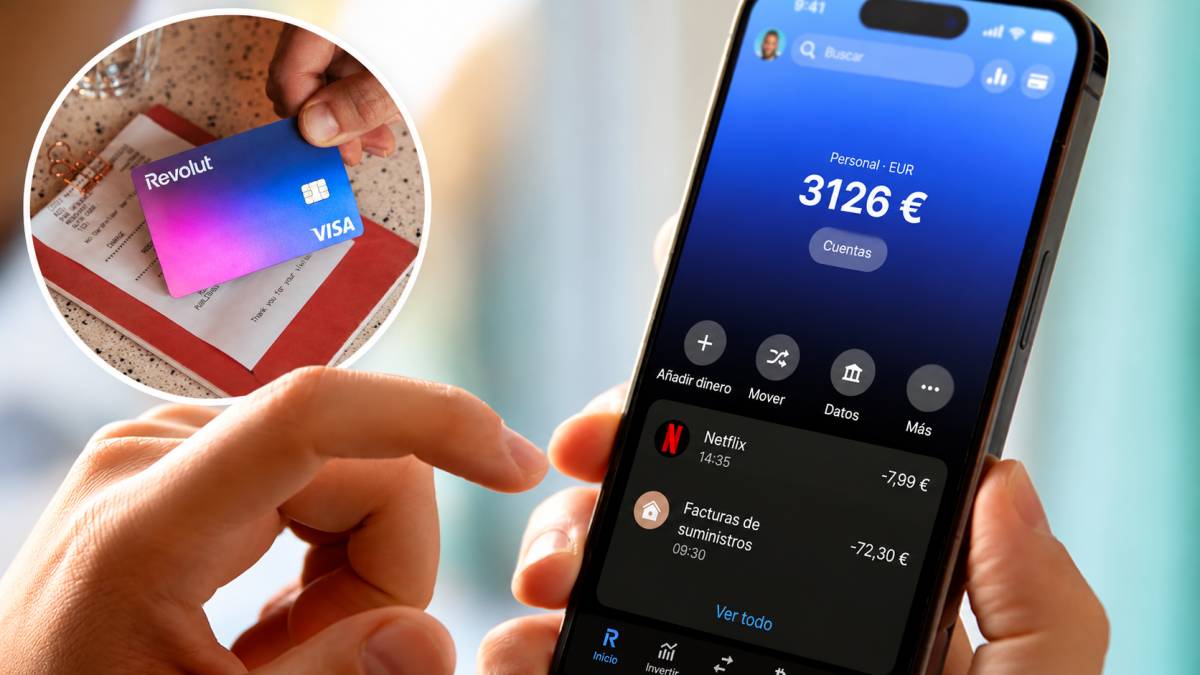
El Tribunal de Justicia de la Unión Europea (TJUE) ha reforzado la protección de las víctimas de fraudes bancarios y estafas por phishing. Una sentencia establece que las entidades financieras deben devolver el dinero sustraído mediante operaciones de pago no autorizadas, como máximo al final del siguiente día hábil, sin poder retrasar el reembolso alegando que el cliente pudo actuar con negligencia grave.
La resolución, dictada en el asunto C-70/25, parte del caso de una mujer polaca que intentaba vender un objeto por Internet cuando un supuesto comprador le envió un enlace fraudulento. A través de este mecanismo, los estafadores consiguieron realizar operaciones de pago. El fallo aclara que, cuando el usuario comunica una transacción no autorizada, el banco debe devolver el importe de inmediato, salvo las excepciones previstas legalmente.
La sentencia interpreta la Directiva europea 2015/2366 sobre servicios de pago, incorporada a la legislación española mediante el Real Decreto-ley 19/2018. La normativa contempla una excepción cuando existen motivos razonables para sospechar que el propio usuario ha cometido fraude y estos se comunican por escrito a la autoridad nacional competente. Sin embargo, la posible negligencia grave del cliente no basta para suspender la devolución.
El tribunal distingue entre el reembolso inicial y la responsabilidad definitiva por las pérdidas. La legislación permite que el usuario asuma determinados daños si ha actuado fraudulentamente o ha incumplido deliberadamente o por negligencia grave sus obligaciones de seguridad. Estas incluyen proteger sus credenciales y comunicar sin demora el robo o uso no autorizado de sus instrumentos de pago. No obstante, esas circunstancias deben determinarse después de efectuar el reembolso.
Mayor protección
Además, corresponde al proveedor de servicios de pago demostrar que la operación fue autenticada, registrada y contabilizada correctamente, y que no hubo fallos técnicos ni deficiencias del servicio. Si considera que el cliente debe asumir las pérdidas, la entidad podrá reclamarle posteriormente el importe, siempre que acredite los requisitos legales necesarios.
El fallo refuerza así la protección de los consumidores frente a la ciberdelincuencia y establece que las entidades no pueden trasladar automáticamente al usuario la responsabilidad por una estafa. Si el banco incumple la obligación de devolución, el afectado podrá reclamar judicialmente, tras acudir, cuando corresponda, a un medio adecuado de solución de controversias. Primero debe devolverse el dinero; después se determinará quién debe asumir las pérdidas.
 Varios heridos en Sevilla tras chocar un coche con el tranvibús
 Cómo ha cambiado la vida nocturna en Andalucía con la llegada del entretenimiento digital
 La última polémica entre Rosa López y Operación Triunfo por el 25 aniversario de la primera edición: "Cuando se les llama, cobran"
 La Candelaria vivirá un momento histórico este viernes en Jerez: comienza el bordado de su nuevo palio
 El Servicio Andaluz de Empleo bloquea el acceso a su web para evitar un ciberataque: hay una alerta a nivel mundial


COMENTARIOS