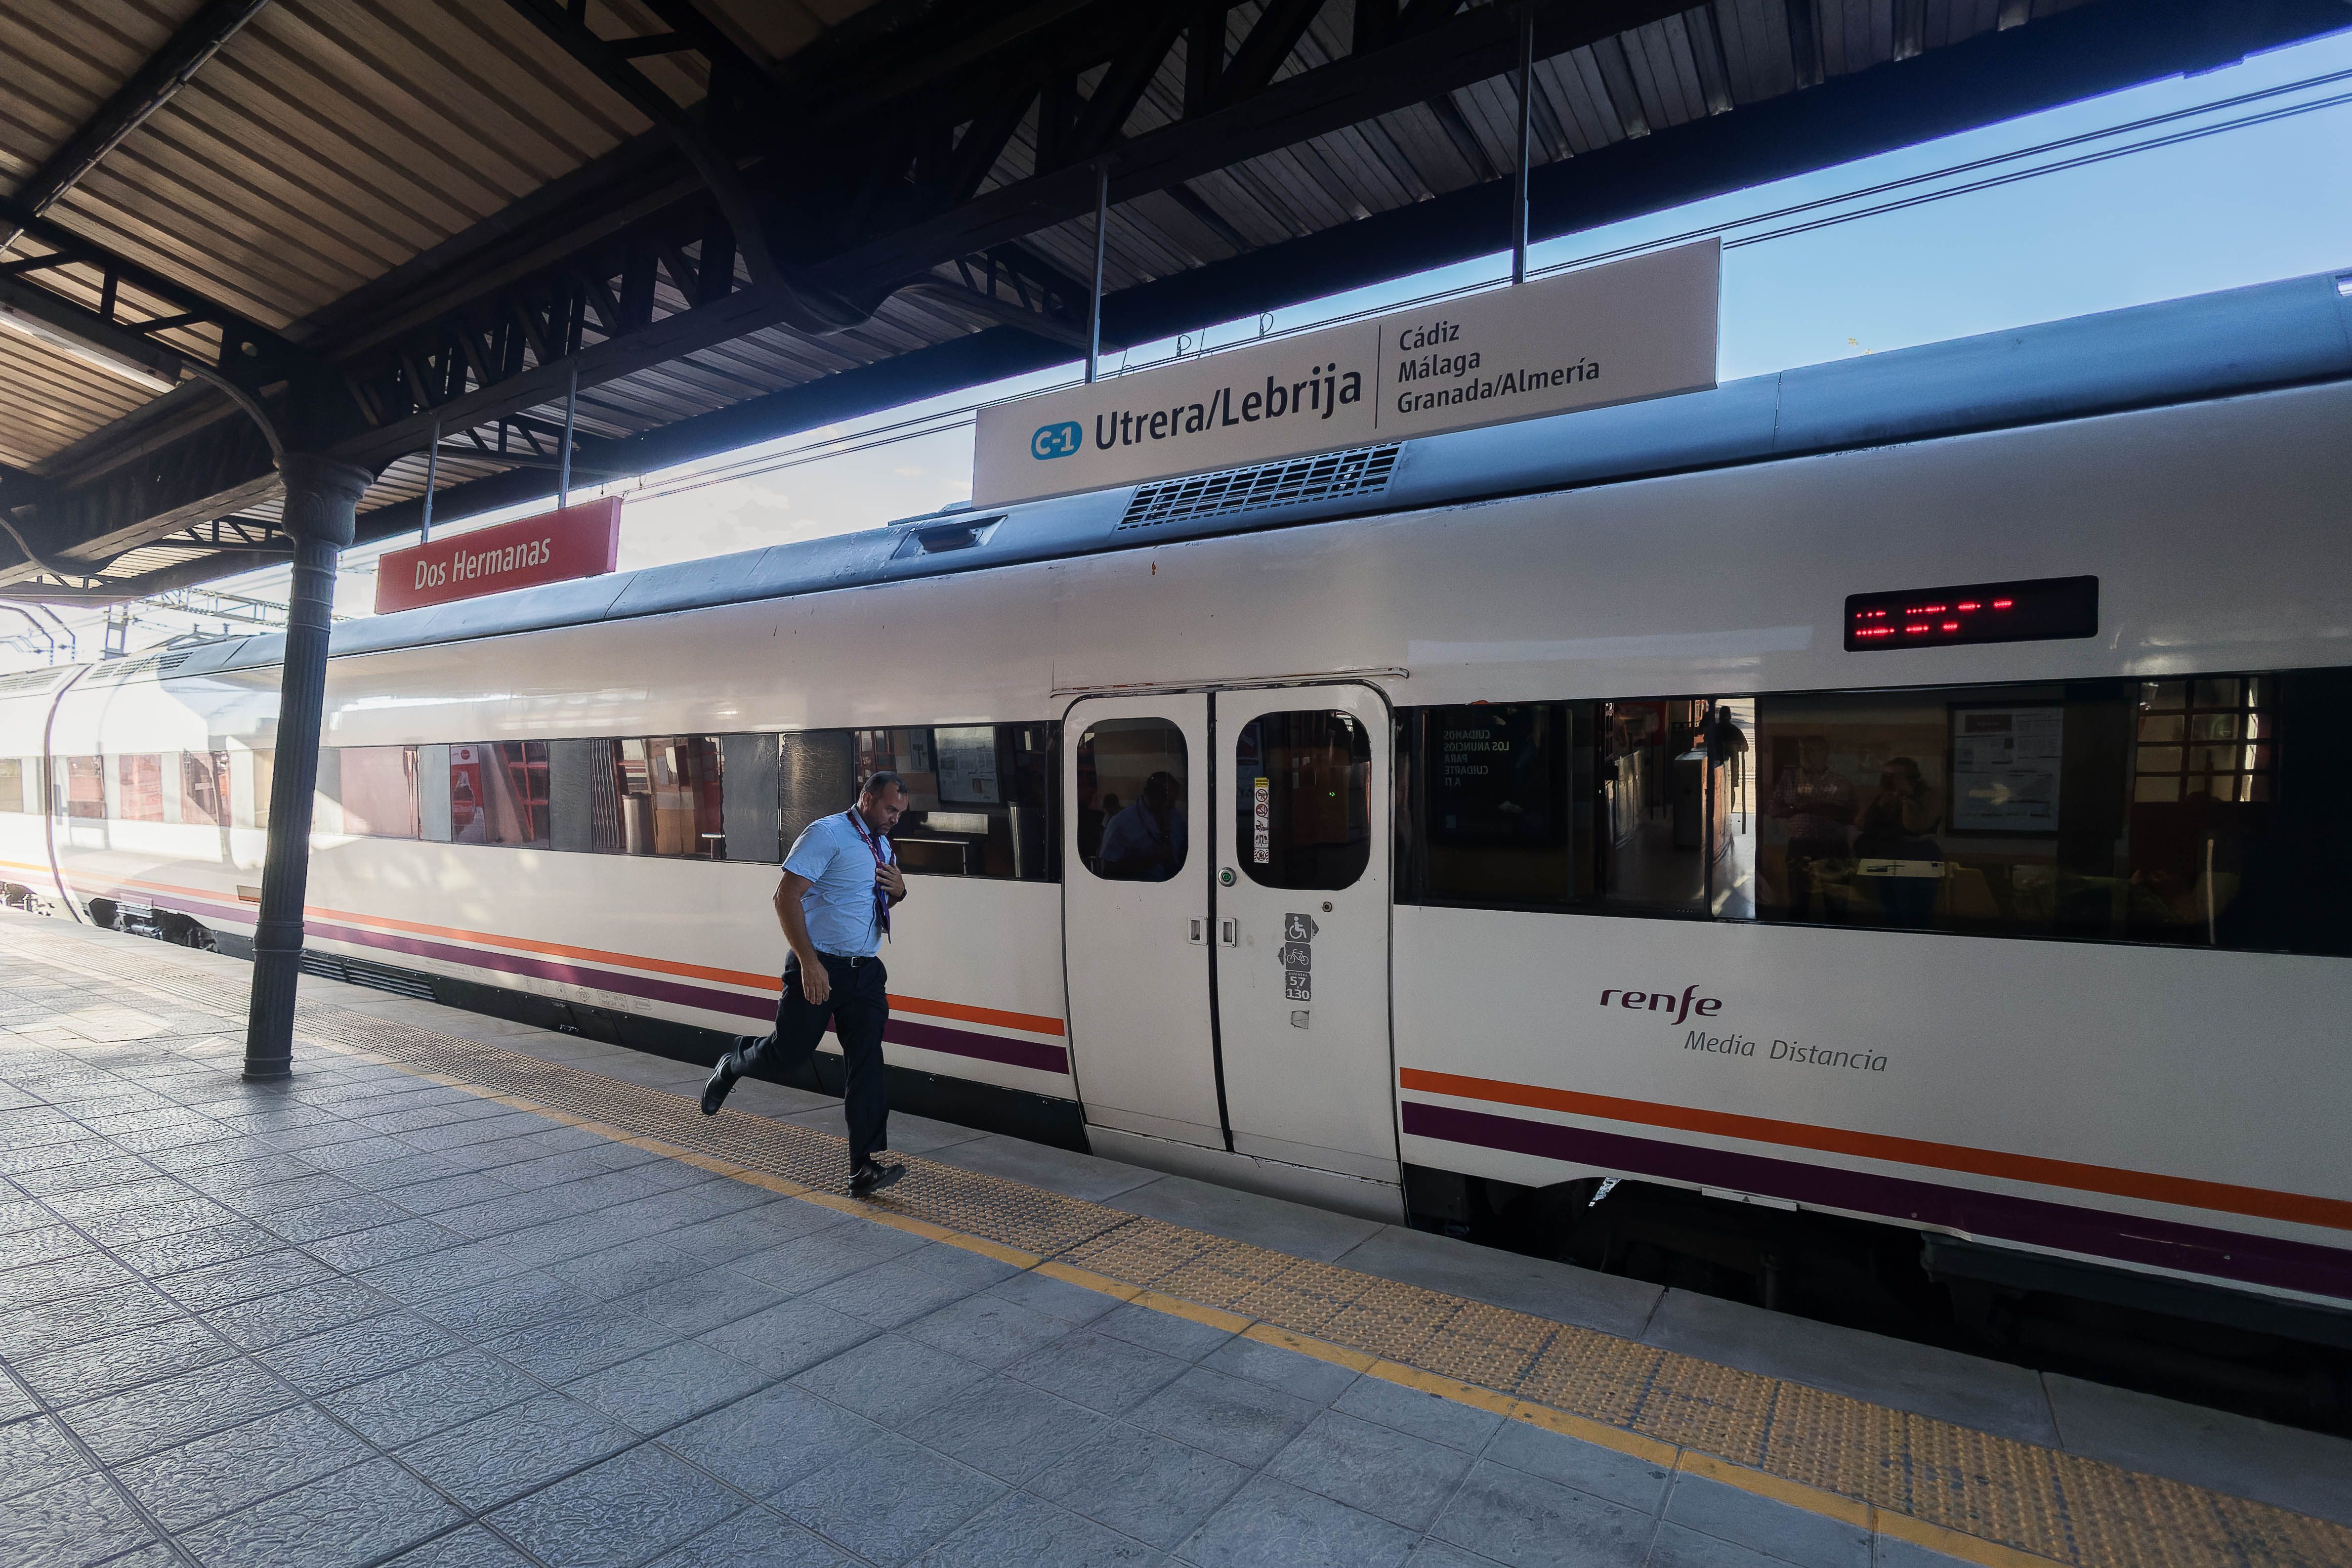
Renfe Viajeros ha empezado a informar de forma individual a sus usuarios sobre el ciberataque que hizo público el 28 de septiembre de 2026 y que pudo comprometer datos personales vinculados al uso de sus servicios.
El acceso se detectó internamente. Según la investigación de la compañía, se habría producido el 24 de septiembre y habría permitido a un tercero extraer información de sistemas relacionados con la venta de billetes.
Renfe activó sus protocolos de contención y entregó la información relevante al Centro Criptológico Nacional y a la Guardia Civil. Según la empresa, esa colaboración permitió cerrar los repositorios e identificar al presunto autor del ataque a Renfe y Adif. Su detención en octubre evitó, según la compañía, que utilizara los datos o los compartiera con terceros.
Del DNI a los viajes realizados
Entre los datos que pudieron quedar expuestos figuran los identificativos y de contacto, los números de DNI, NIE u otros documentos equivalentes y la información sobre billetes adquiridos y trayectos realizados. El incidente también pudo afectar a contraseñas, que, según Renfe, cuentan con protección criptográfica que impide su lectura directa.
La empresa no tiene constancia de un uso fraudulento de los datos. Aun así, advierte de posibles suplantaciones por correo, SMS o teléfono para obtener claves o datos bancarios, así como de intentos de deducir hábitos de desplazamiento a partir de los billetes.
Qué recomienda Renfe a los usuarios
La compañía pide a los usuarios registrados cambiar cuanto antes la contraseña y sustituirla también en otros servicios donde utilicen la misma. Aconseja no facilitar claves, códigos de verificación ni datos bancarios y comprobar por canales oficiales cualquier mensaje inesperado sobre viajes, reservas, incidencias o supuestas compensaciones.
También recomienda vigilar las cuentas y comunicar de inmediato cualquier actividad inusual a la entidad correspondiente.
Renfe ha reforzado la vigilancia de los sistemas afectados, ha realizado una investigación forense y ha notificado la brecha a la Agencia Española de Protección de Datos. Las consultas sobre el incidente pueden dirigirse a dpdviajeros@renfe.es.
Renfe Viajeros ha empezado a informar de forma individual a sus usuarios sobre el ciberataque que hizo público el 28 de septiembre de 2026 y que pudo comprometer datos personales vinculados al uso de sus servicios.
El acceso se detectó internamente. Según la investigación de la compañía, se habría producido el 24 de septiembre y habría permitido a un tercero extraer información de sistemas relacionados con la venta de billetes.
Renfe activó sus protocolos de contención y entregó la información relevante al Centro Criptológico Nacional y a la Guardia Civil. Según la empresa, esa colaboración permitió cerrar los repositorios e identificar al presunto autor del ataque a Renfe y Adif. Su detención en octubre evitó, según la compañía, que utilizara los datos o los compartiera con terceros.
Del DNI a los viajes realizados
Entre los datos que pudieron quedar expuestos figuran los identificativos y de contacto, los números de DNI, NIE u otros documentos equivalentes y la información sobre billetes adquiridos y trayectos realizados. El incidente también pudo afectar a contraseñas, que, según Renfe, cuentan con protección criptográfica que impide su lectura directa.
La empresa no tiene constancia de un uso fraudulento de los datos. Aun así, advierte de posibles suplantaciones por correo, SMS o teléfono para obtener claves o datos bancarios, así como de intentos de deducir hábitos de desplazamiento a partir de los billetes.
Qué recomienda Renfe a los usuarios
La compañía pide a los usuarios registrados cambiar cuanto antes la contraseña y sustituirla también en otros servicios donde utilicen la misma. Aconseja no facilitar claves, códigos de verificación ni datos bancarios y comprobar por canales oficiales cualquier mensaje inesperado sobre viajes, reservas, incidencias o supuestas compensaciones.
También recomienda vigilar las cuentas y comunicar de inmediato cualquier actividad inusual a la entidad correspondiente.
Renfe ha reforzado la vigilancia de los sistemas afectados, ha realizado una investigación forense y ha notificado la brecha a la Agencia Española de Protección de Datos. Las consultas sobre el incidente pueden dirigirse a dpdviajeros@renfe.es.


 La Hermandad del Cristo da 'marcha atrás' y rectifica los nombramientos de 'cargos de confianza' para la Semana Santa de 2027 en Jerez
 La llamativa y comentada imagen de un solitario Pedro Sánchez al final del debate
 Hasta 30 motos sin matrícula en el 'circuito' de Blas Infante en Jerez: tiran piedras a la Policía
 El gobierno comunista del Reino Unido
 Desconvocada la huelga de maquinistas del 23N: estos son los acuerdos alcanzados con Renfe y el Gobierno


COMENTARIOS